Można wyobrazić sobie poprawnie skierowaną i zasilaną kamerę, która nadal korzysta ze wspólnego konta administratora oraz niepotrzebnie otwartego dostępu z zewnątrz. Obraz jest wyraźny, ale ochrona informacji pozostaje słaba. Dlatego odbiór instalacji powinien obejmować sprawdzenie dostępu, a nie kończyć się na stwierdzeniu, że na ekranie coś widać.
Wybrane modele Bosch wykorzystują TPM lub Secure Element do ochrony kluczy i uwierzytelniania. Ich obecność nie rozwiązuje jednak wszystkich problemów konfiguracji. Potrzebne są również indywidualne konta, szyfrowane połączenia, kontrolowany dostęp zdalny i odpowiednie oprogramowanie. Te zasady wprowadza się przy uruchomieniu, a później utrzymuje podczas normalnej eksploatacji.
Pierwsze konto wyznacza zasady późniejszego dostępu
Zmianę początkowego hasła wykonuje się jeszcze podczas przygotowania urządzenia. Na obiekcie firmowym użytkownicy powinni korzystać z przypisanych im kont i uprawnień odpowiadających obowiązkom. Wspólny login zapisany obok kasy utrudnia kontrolę nad tym, kto ogląda materiał i kto może zmienić ustawienia systemu.
Hasło do kamery powinno być odrębne od hasła sieci sklepu oraz innych usług. W poradniku o monitoringu i prywatności omawiamy uprawnienia do obrazu; tutaj chodzi o techniczne egzekwowanie tych zasad. Jeżeli wszyscy używają jednego konta, dziennik aktywności nie pozwoli wiarygodnie przypisać operacji konkretnej osobie.
Podgląd na telefonie może być wygodny, lecz powinien korzystać z zabezpieczonego połączenia i właściwego konta. Przekazywanie jednego linku wszystkim zainteresowanym nie jest polityką dostępu. Na obiekcie z pracownikami zakres użycia obrazu nadal musi odpowiadać celowi monitoringu, niezależnie od tego, czy użytkownik patrzy na monitor, czy ekran telefonu.
Co chroni moduł TPM
TPM oraz Secure Element w FLEXIDOME 8100i X służą ochronie materiału kryptograficznego, takiego jak klucze i certyfikaty. Weryfikacja oprogramowania pomaga natomiast sprawdzić jego autentyczność. To istotne elementy zabezpieczenia urządzenia, ale nie zastępują reguł sieciowych ani właściwego zarządzania kontami użytkowników.
Dokumentacja DINION 3100i IR opisuje TPM i uwierzytelniane oprogramowanie. Seria 8100i X obejmuje dodatkowe funkcje, w tym Secure Element, TLS 1.2/1.3 i mechanizmy ograniczające próby logowania. Inne kamery mają własny zakres zabezpieczeń. Zawsze porównujemy właściwy model i wersję, zamiast przypisywać wszystkim identyczny zestaw funkcji.
Dostęp z internetu musi być zaplanowany
Automatyczne otwieranie portów przez UPnP lub przypadkowe przekierowanie do kamery może niepotrzebnie wystawić jej interfejs publicznie. W naszym podejściu strumień i zarządzanie są dostępne w kontrolowanym środowisku. Wygoda oglądania obrazu poza obiektem nie powinna decydować o udostępnieniu urządzenia całemu internetowi.
Dostęp zdalny można zorganizować przez odpowiednio skonfigurowany VPN lub świadomie wybrane rozwiązanie pośredniczące. Trzeba ustalić, kto nim zarządza i jakie dane przekazuje. Nie sprowadza się to do otwarcia dowolnego portu w routerze i pozostawienia kamery bez dalszej kontroli.
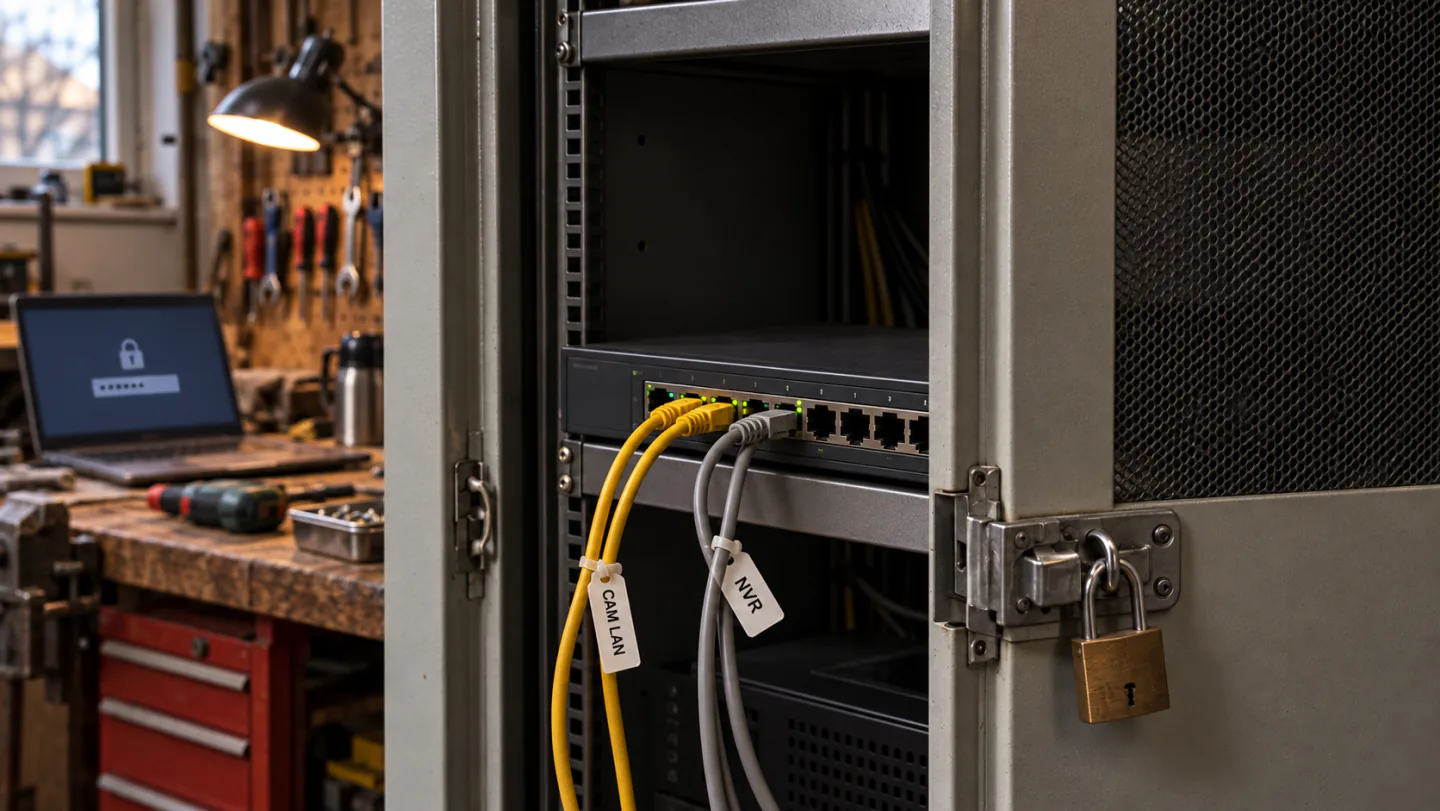
Wydzielony LAN lub VLAN ułatwia ograniczenie komunikacji kamer z pozostałymi urządzeniami. Potrzebne są przy tym odpowiednie reguły dostępu i opisane połączenia. Artykuł o zasilaniu PoE wyjaśnia znaczenie oznaczeń portów: wiedza o tym, gdzie pracuje konkretna kamera, przydaje się także podczas odizolowania jej od sieci.
Szyfrowanie i kontrola prób logowania
Panel administracyjny powinien korzystać z HTTPS i właściwego certyfikatu tam, gdzie urządzenie to obsługuje. Dla serii X wskazano TLS 1.2/1.3; inne modele należy sprawdzić w ich dokumentacji. Dostęp do konfiguracji ograniczamy do potrzebnych użytkowników i połączeń, zamiast pozostawiać go wszystkim urządzeniom w sieci lokalnej.
Mechanizm ograniczający próby logowania w 8100i X utrudnia powtarzane zgadywanie danych dostępu. Nadal wymaga to silnego, odrębnego hasła. Taka funkcja nie usuwa błędnego przekierowania portu i nie zastępuje kontroli, skąd można otworzyć panel urządzenia.
Autentyczne oprogramowanie i aktualizacje
Używamy oprogramowania przeznaczonego dla konkretnego modelu i pochodzącego z właściwego kanału producenta. Podobny numer innej serii nie świadczy o zgodności. Plik obiecujący odblokowanie dodatkowej funkcji nie jest powodem do pominięcia weryfikacji autentyczności oraz zgodności urządzenia.
Aktualizacje mogą usuwać luki i poprawiać działanie, dlatego powinny mieć miejsce w planie utrzymania systemu. Zapisujemy wersję podczas uruchomienia, a później kontrolujemy dostępność i wymagania kolejnych wydań. Zmiany przeprowadza się w sposób zaplanowany, z uwzględnieniem ciągłości nagrywania i możliwości odtworzenia konfiguracji.
Karta pamięci nie rozwiązuje całego problemu archiwum
Karta microSD może być użyteczna jako zapis lokalny lub uzupełnienie systemu. Jeśli jednak ktoś zabierze kamerę, może zabrać również znajdujący się w niej materiał. Trzeba też uwzględnić awarię nośnika, uszkodzenie i przypadkowe formatowanie. Wymagane bezpieczeństwo nagrań należy ocenić niezależnie od tego, czy kamera ma gniazdo karty.
Główne nagrania mogą trafiać do dobranego rejestratora NVR albo świadomie wybranej usługi. Katalog PhotoSequence obejmuje kamery; rozwiązanie archiwizacji i zakres integracji ustala się osobno. Konta, dostęp fizyczny i okres zapisu muszą odpowiadać przyjętym zasadom przechowywania danych. Pojemność nośnika nie rozstrzyga, jak długo wolno zachować obraz.
Do nieoczekiwanej sceny da się wrócić tylko wtedy, gdy materiał nadal jest dostępny w uzasadnionym okresie. Równie istotne jest to, aby w międzyczasie nie odczytała go osoba bez uprawnienia.
Zabezpieczenia wdrażamy przy uruchomieniu
Sześć modeli Bosch oferuje różne możliwości, ale każdy wymaga konfiguracji odpowiedniej do obiektu. Lista zabezpieczeń w ofercie jest punktem wyjścia. Dopiero przypisanie kont, ustawienie sieci i sprawdzenie archiwum pokazują, jak te funkcje pracują w gotowej instalacji.
- Konta — zmienione hasło początkowe, osobni użytkownicy i zakres uprawnień zgodny z zadaniami.
- Sieć — kontrolowany dostęp zdalny, uporządkowane porty oraz wydzielony LAN lub VLAN.
- Połączenia — szyfrowanie obsługiwane przez model i dostępne mechanizmy ochrony logowania.
- Oprogramowanie — właściwe, autentyczne wydanie, zapisana wersja i plan kontroli aktualizacji.
- Archiwum — uzgodniony NVR lub usługa, z określoną rolą lokalnej karty pamięci.
- Użytkownicy — dostęp uzasadniony obowiązkami i zgodny z zasadami ochrony danych.
Ochrona dostępu jest częścią tego samego procesu co ustawienie pola widzenia. Nasza metoda doboru i przygotowania obejmuje nie tylko pojawienie się obrazu, lecz również to, kto może z niego korzystać i jak system będzie utrzymywany później.